


天锐绿盾新功能解读:文件外传量管控,从“事后审计”升级为“主动预防”
一、一个真实的风险场景
苏州某生物科技公司的IT主管老张,收到了一条系统预警:
“员工李某,15分钟内通过USB外传文件128个,累计大小2.3GB,已触发外传量管控规则,已拦截。”
老张立刻调取该员工的审计日志,发现李某近期频繁在非工作时间访问核心设计图纸文件夹,且多次尝试通过U盘拷贝文件。经核实,李某正在整理离职材料,试图带走公司研发数据。系统成功拦截了此次泄密行为。
这是天锐绿盾文件外传量管控功能在实际场景中的一次典型应用。
二、传统的“事后审计”为什么不够?
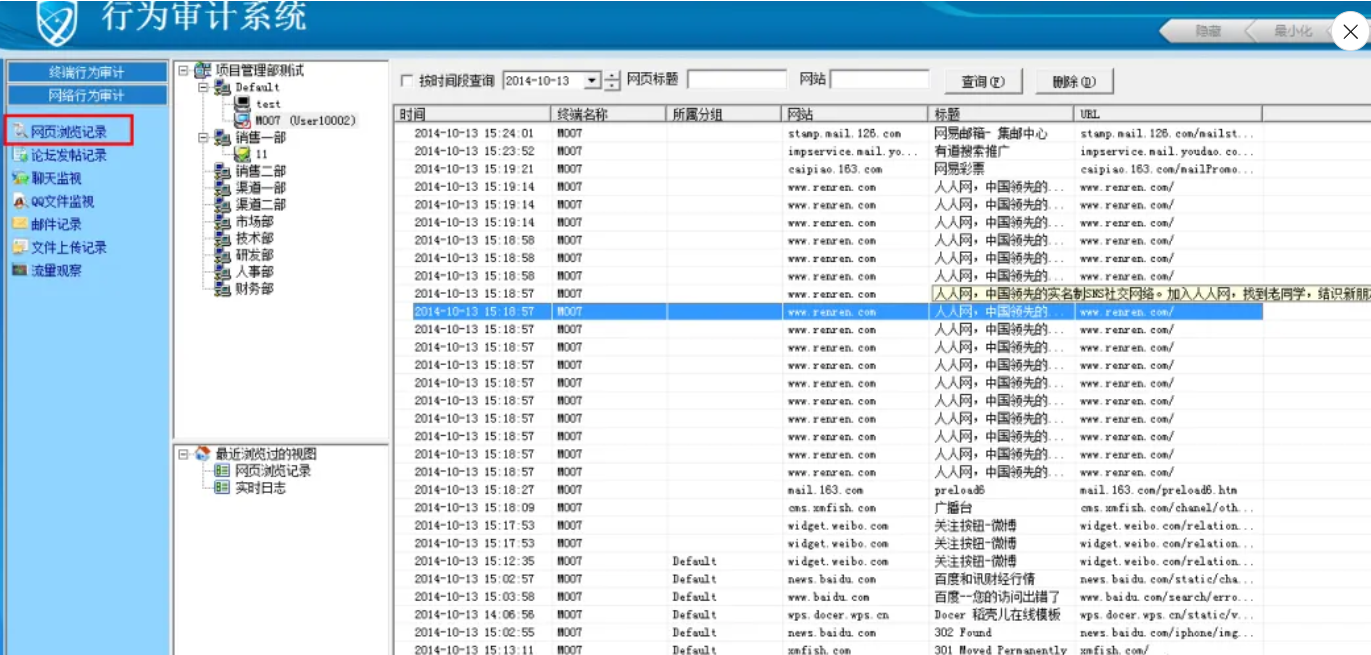
过去,企业对员工外发文件行为的管控主要是事后审计模式:
员工已经将文件外发出去
管理员事后查看操作日志
发现泄密行为时,数据已经流出
追溯成本高,证据难固定
存在的问题:
滞后性:数据已经泄密,拦截为时已晚
被动性:靠人工查看日志,无法实时感知风险
粗粒度:无法针对特定场景(如离职倾向)做精细化监控
无预警:异常行为发生时没有即时告警机制
核心痛点: 当管理员发现某个员工一次性外发了200个文件时,这些文件很可能已经在竞争对手的电脑上了。
三、新功能:文件外传量管控,主动预防
天锐绿盾最新桌管功能,在传统外发管控的基础上,新增了“文件外传量统计与管控”能力,支持按外传数量、累计大小、时间周期三个维度进行精细化审计和实时拦截。
核心配置参数
文件外传数量限制:设定周期内允许外传的文件个数上限(示例:超过2个触发响应)
单个文件大小阈值:单个文件超过指定大小触发响应(示例:单个文件大于100MB)
累计文件大小阈值:周期内累计外传大小超过指定值触发响应(示例:累计大于1000MB)
时间周期:统计周期可自定义(天/时/分)
管控文件类型:明文文件 / 密文文件,可分别管控
管控文件后缀:指定监视的文件格式,如 .doc|.docx|xls|xlsx|.ppt|.pptx|.pdf
支持的外传途径(全渠道覆盖)
系统支持对以下12种外传途径进行数量和大小审计:
FTP上传文件
USB外传文件
网络共享外传文件
即时通讯外传文件(微信、QQ、钉钉等)
光盘刻录文件
网页上传文件(网盘、邮箱附件等)
邮件附件内容
蓝牙外传文件
网盘上传文件
ADB外传文件
MTP外传文件
远程桌面外传文件
虚拟机上传文件
四、响应规则:发现异常怎么办?
当终端文件外传数量或大小满足配置的统计规则时,系统自动触发响应规则:
响应方式
文件禁止外传:直接拦截该外发行为,文件无法传出
允许文件外传审批:文件暂不拦截,但需提交审批流程,审批通过后方可外传
违规响应规则
后台提醒:系统后台生成报警日志,管理员可在控制台查看
客户端弹窗提醒:终端用户电脑上弹出系统通知,告知其操作已被记录
其他能力
支持“允许二次触发响应规则”:可设置多次违规后的升级处理
支持设置默认违规响应规则:一键应用全局策略
五、典型应用场景
场景1:离职倾向预警
需求:某员工近期有离职迹象,IT部门需要重点监控其外发行为。
配置策略:
周期:1天
文件外传数量限制:50个
响应规则:禁止外传 + 后台报警 + 客户端弹窗
管控后缀:.dwg|.prt|.sldasm|.pdf
效果:当天上午10:30,系统拦截了该员工一次性通过USB拷贝87个设计文件的行为,管理员即时收到报警。
场景2:大文件异常外发
需求:研发部门经常外发设计图纸,但单个文件过大可能存在敏感数据泄露风险。
配置策略:
单个文件大于:200MB
周期:1小时
响应规则:允许文件外传审批
管控途径:邮件附件、网盘上传、即时通讯
效果:当员工试图通过邮件发送一个350MB的设计图纸压缩包时,系统触发审批流程,上级确认后方可发出。
场景3:非工作时间批量外发
需求:非工作时间(如夜间、周末)批量外发文件,存在较大风险。
配置策略:
时间周期:周六0:00 - 周日23:59
累计文件大小大于500MB
响应规则:禁止外传 + 客户端弹窗提示“非工作时间外发需审批”
效果:周末夜间无人值守时,系统自动拦截异常外发行为。
场景4:敏感部门高频监控
需求:对于研发中心、财务部等核心部门,外发审计粒度需要更细。
配置策略:
管控文件后缀:.doc|.docx|.xls|.xlsx|.ppt|.pptx|.pdf|.dwg|.prt|.sldasm
文件外传数量限制:20个/天
违规响应规则:后台提醒 + 邮件通知管理员
效果:核心部门员工每天外发文件超过20个时,管理员自动收到邮件提醒,可及时了解外发原因。
六、对比:传统审计 vs 主动预防
| 对比维度 | 传统事后审计 | 外传量管控(主动预防) |
|---|---|---|
| 响应时机 | 事后查看日志 | 实时拦截 |
| 预警能力 | 无,靠人工发现 | 自动报警、邮件提醒 |
| 拦截能力 | 无法拦截 | 禁止外传 / 审批外传 |
| 离职场景 | 离职后才发现数据已泄露 | 离职前即可发现异常行为 |
| 审计粒度 | 仅记录操作行为 | 按数量、大小、时间、后缀多维度审计 |
| 管控途径 | 部分途径 | 12种外传途径全覆盖 |
七、总结:为什么值得部署?
天锐绿盾的文件外传量管控功能,实现了从“事后审计”到“主动预防”的升级:
实时监控:对12种外传途径进行数量和大小审计
主动预警:触发规则时后台报警、客户端弹窗、邮件通知
灵活拦截:支持禁止外传和审批外传两种响应方式
离职防控:针对离职倾向员工,在数据流出前即可预警拦截
多维度配置:按文件数量、大小、后缀、时间周期精细管控
一句话总结:
当员工一次性外发上百个文件时,系统不再只是一个“记录者”,而是一个“拦截者”——让泄密行为止步于发生之前。
咨询热线:18559310375
陈经理 · 天锐绿盾技术专家
提供:免费方案咨询 · 现场演示 · 企业风险评估 · 定制化部署方案

